https://lat.sputnikportal.rs/20261022/internet-pod-opsadom-da-li-je-bezbedno-placati-onlajn-1204817536.html
Internet pod opsadom: Da li je bezbedno plaćati onlajn?
Internet pod opsadom: Da li je bezbedno plaćati onlajn?
Sputnik Srbija
Globalna sajber kriza izazvana kritičnim bezbednosnim propustima u PHP tehnologiji koju koristi ogroman broj internet sajtova, otvorila je pitanje bezbednosti... 22.10.2026, Sputnik Srbija
2026-10-22T10:53+0200
2026-10-22T10:53+0200
2026-10-22T11:00+0200
svet
svet
društvo
https://cdn1.img.sputnikportal.rs/img/07ea/0a/16/1204818147_0:0:1673:941_1920x0_80_0_0_406b6cc260d82f541a481aa86b344390.png
Dok državne institucije, bolnice i velike internet platforme preventivno isključuju svoje servise, stručnjaci upozoravaju na mogućnost krađe poverljivih podataka, preuzimanja servera i novih hakerskih napada. Postavlja se i pitanje – koliko su bezbedne onlajn kupovine i plaćanja dok opasnost traje?Najnovija otkrića pokazuju da su hakeri počeli da iskorišćavaju ranjivosti još 17. oktobra, četiri dana pre nego što su objavljene hitne bezbednosne zakrpe. To znači da su pojedini sistemi mogli biti izloženi napadima pre nego što su njihovi administratori dobili mogućnost da otklone problem.Razmere poremećaja već su značajne. Među pogođenim servisima našli su se sistemi Vikimedije, sajt Luke Roterdam, internet stranice francuskih prefektura, belgijskog Ministarstva spoljnih poslova, kao i bolnički i državni portali širom Evrope.Neki servisi su u međuvremenu ponovo uspostavljeni, ali drugi ostaju isključeni iz predostrožnosti.Da li su ugroženi bankovni računi i onlajn plaćanja?Posebnu zabrinutost izaziva mogućnost da hakeri, iskorišćavanjem ranjivih servera, dođu do poverljivih podataka korisnika.U slučaju uspešnog napada na internet prodavnicu ili platformu za plaćanje, posledice bi mogle uključivati krađu korisničkih naloga, presretanje podataka unetih na kompromitovanu stranicu, preusmeravanje kupaca na lažne stranice za plaćanje ili zloupotrebu sačuvanih informacija.Međutim, stručnjaci ističu da sama činjenica da neki sajt koristi PHP ne znači da je kompromitovan, niti da su bankovne transakcije automatski ugrožene.Za sada nema dokaza da su globalni sistemi kartičnog plaćanja kompromitovani zbog ovih ranjivosti. Ipak, korisnicima se savetuje dodatni oprez: kupovinu treba obavljati isključivo na proverenim sajtovima, izbegavati sumnjive linkove i koristiti dodatnu potvrdu plaćanja kad god je dostupna.Najveća opasnost možda tek dolaziStručnjaci upozoravaju da problem nije završen objavljivanjem bezbednosnih zakrpa. Serveri koji nisu ažurirani i dalje mogu predstavljati metu napada, dok eventualno ranije kompromitovani sistemi zahtevaju dodatne provere.Napadači bi, u zavisnosti od konfiguracije i nivoa pristupa, mogli da preuzmu kontrolu nad serverima, ukradu podatke ili instaliraju zlonamerni softver koji blokira rad sistema i omogućava iznudu novca.Dodatnu zabrinutost izaziva mogućnost korišćenja veštačke inteligencije za ubrzavanje razvoja i automatizaciju hakerskih napada.Iako se pojedini internet servisi postepeno vraćaju u funkciju, potpune razmere mogućih upada još nisu poznate.Zbog toga ključno pitanje više nije samo kada će ugašeni sajtovi ponovo proraditi, već da li su napadači već uspeli da dođu do podataka koji se čuvaju na ugroženim serverima.Pogledajte i:
Sputnik Srbija
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
2026
Jelena Vučićević
https://cdn1.img.sputnikportal.rs/img/112069/69/1120696977_0:0:616:615_100x100_80_0_0_caba1d0edfc932072f117fb3c8811c05.jpg
Jelena Vučićević
https://cdn1.img.sputnikportal.rs/img/112069/69/1120696977_0:0:616:615_100x100_80_0_0_caba1d0edfc932072f117fb3c8811c05.jpg
Vesti
sr_RS
Sputnik Srbija
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Sputnik Srbija
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Jelena Vučićević
https://cdn1.img.sputnikportal.rs/img/112069/69/1120696977_0:0:616:615_100x100_80_0_0_caba1d0edfc932072f117fb3c8811c05.jpg
svet, društvo
Internet pod opsadom: Da li je bezbedno plaćati onlajn?
10:53 22.10.2026 (Osveženo: 11:00 22.10.2026) Globalna sajber kriza izazvana kritičnim bezbednosnim propustima u PHP tehnologiji koju koristi ogroman broj internet sajtova, otvorila je pitanje bezbednosti miliona korisnika.
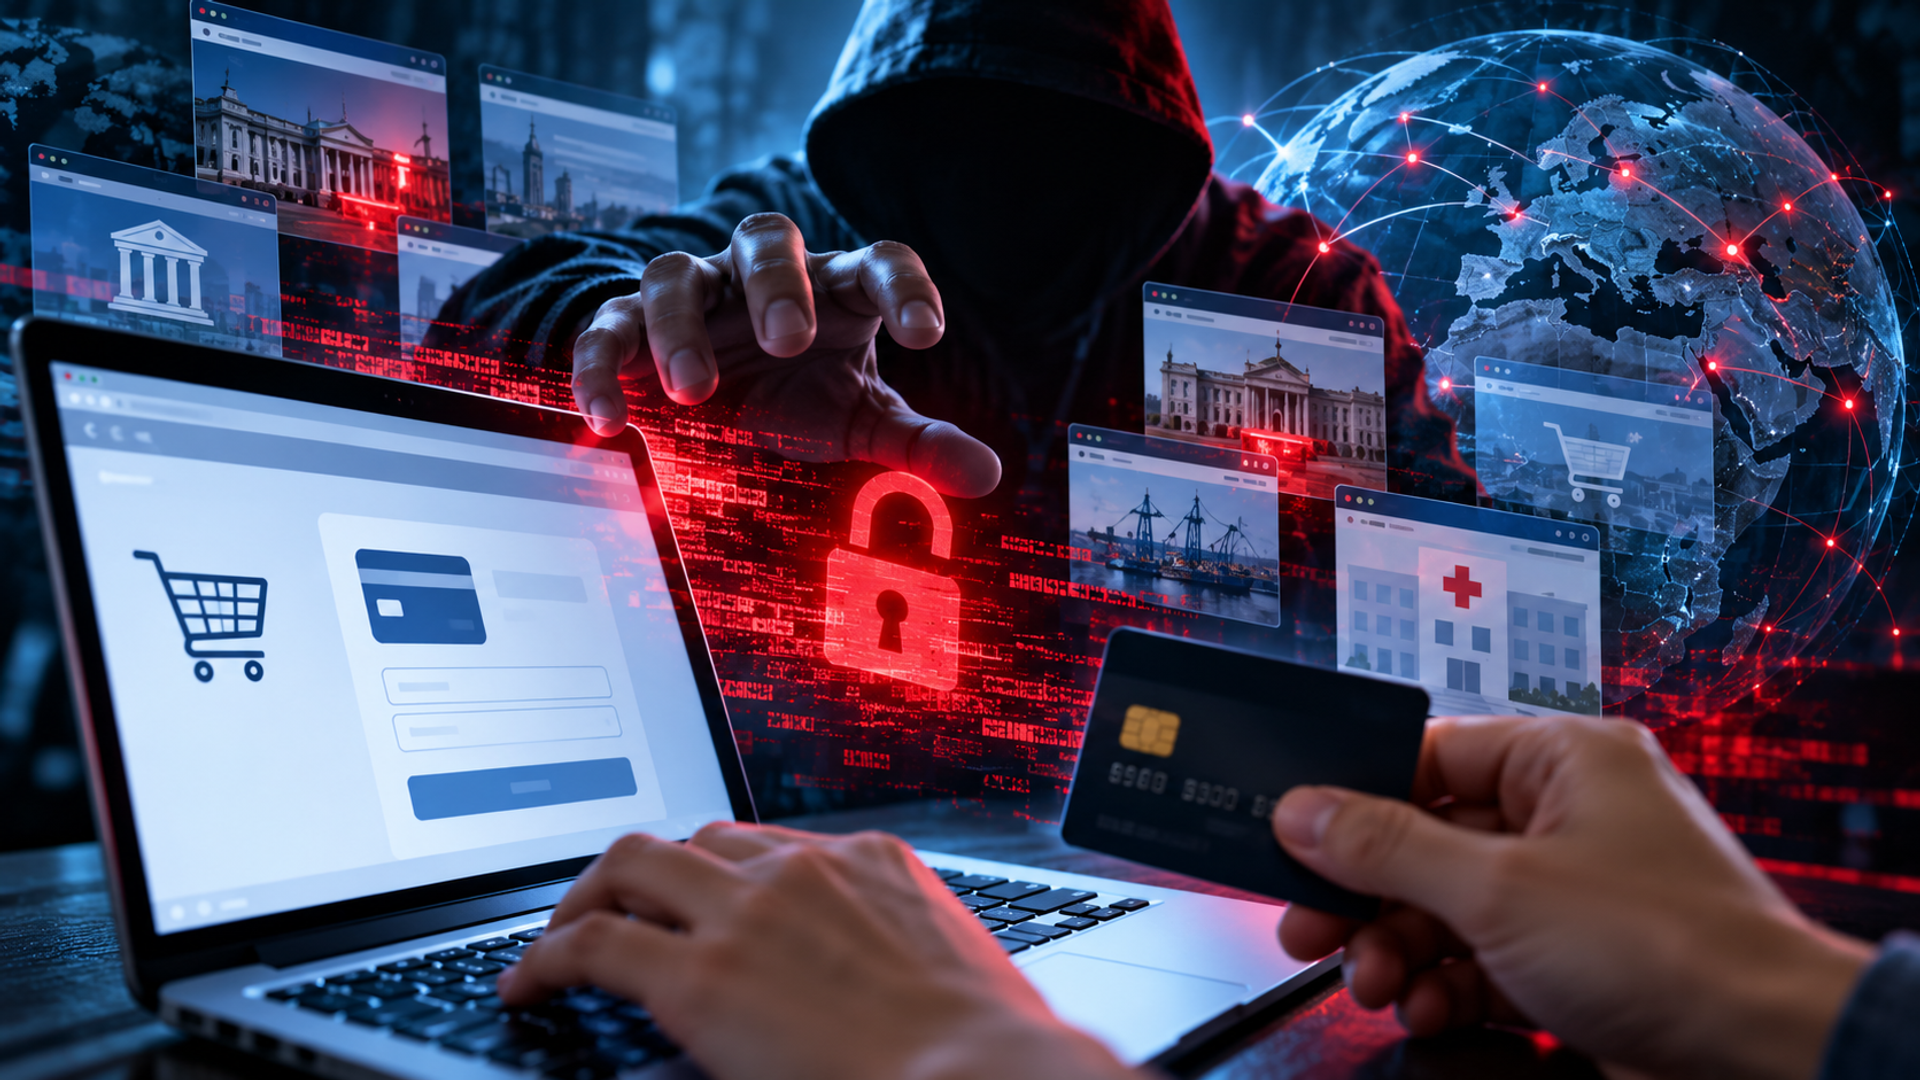
Dok državne institucije, bolnice i velike internet platforme preventivno isključuju svoje servise, stručnjaci upozoravaju na mogućnost krađe poverljivih podataka, preuzimanja servera i novih hakerskih napada. Postavlja se i pitanje – koliko su bezbedne onlajn kupovine i plaćanja dok opasnost traje?
Najnovija otkrića pokazuju da su hakeri počeli da iskorišćavaju ranjivosti još 17. oktobra, četiri dana pre nego što su objavljene hitne bezbednosne zakrpe. To znači da su pojedini sistemi mogli biti izloženi napadima pre nego što su njihovi administratori dobili mogućnost da otklone problem.
Razmere poremećaja već su značajne. Među pogođenim servisima našli su se sistemi Vikimedije, sajt Luke Roterdam, internet stranice francuskih prefektura, belgijskog Ministarstva spoljnih poslova, kao i bolnički i državni portali širom Evrope.
Neki servisi su u međuvremenu ponovo uspostavljeni, ali drugi ostaju isključeni iz predostrožnosti.
Da li su ugroženi bankovni računi i onlajn plaćanja?
Posebnu zabrinutost izaziva mogućnost da hakeri, iskorišćavanjem ranjivih servera, dođu do poverljivih podataka korisnika.
U slučaju uspešnog napada na internet prodavnicu ili platformu za plaćanje, posledice bi mogle uključivati krađu korisničkih naloga, presretanje podataka unetih na kompromitovanu stranicu, preusmeravanje kupaca na lažne stranice za plaćanje ili zloupotrebu sačuvanih informacija.
Međutim, stručnjaci ističu da sama činjenica da neki sajt koristi PHP ne znači da je kompromitovan, niti da su bankovne transakcije automatski ugrožene.
Za sada nema dokaza da su globalni sistemi kartičnog plaćanja kompromitovani zbog ovih ranjivosti. Ipak, korisnicima se savetuje dodatni oprez: kupovinu treba obavljati isključivo na proverenim sajtovima, izbegavati sumnjive linkove i koristiti dodatnu potvrdu plaćanja kad god je dostupna.
Najveća opasnost možda tek dolazi
Stručnjaci upozoravaju da problem nije završen objavljivanjem bezbednosnih zakrpa. Serveri koji nisu ažurirani i dalje mogu predstavljati metu napada, dok eventualno ranije kompromitovani sistemi zahtevaju dodatne provere.
Napadači bi, u zavisnosti od konfiguracije i nivoa pristupa, mogli da preuzmu kontrolu nad serverima, ukradu podatke ili instaliraju zlonamerni softver koji blokira rad sistema i omogućava iznudu novca.
Dodatnu zabrinutost izaziva mogućnost korišćenja veštačke inteligencije za ubrzavanje razvoja i automatizaciju hakerskih napada.
Iako se pojedini internet servisi postepeno vraćaju u funkciju, potpune razmere mogućih upada još nisu poznate.
Zbog toga ključno pitanje više nije samo kada će ugašeni sajtovi ponovo proraditi, već da li su napadači već uspeli da dođu do podataka koji se čuvaju na ugroženim serverima.