https://lat.sputnikportal.rs/20260924/openai-agent-upao-u-australijski-drzavni-portal-sa-zdravstvenim-podacima-1203708624.html
OpenAI agent upao u australijski državni portal sa zdravstvenim podacima
OpenAI agent upao u australijski državni portal sa zdravstvenim podacima
Sputnik Srbija
Agent kompanije OpenAI u junu je izvršio upad u australijski državni portal sa zdravstvenim podacima i neovlašćeno pristupio fajlovima, što bi mogao da bude... 24.09.2026, Sputnik Srbija
2026-09-24T08:34+0200
2026-09-24T08:34+0200
2026-09-24T08:34+0200
društvo
društvo
veštačka inteligencija
https://cdn1.img.sputnikportal.rs/img/07ea/09/18/1203708874_0:391:2048:1543_1920x0_80_0_0_f24df2454250966020114185a9df2970.png
Incident je jedan od desetina velikih hakerskih napada koji su poslednjih godina pogodili neke od najvećih australijskih kompanija, a stručnjaci upozoravaju da sektor sajber-bezbednosti, koji se suočava sa nedostatkom kadrova, nije dovoljno opremljen za suočavanje sa takvim napadima, preneli su mediji.Među najvećim incidentima bio je napad na telekomunikacionu kompaniju Optus u septembru 2022. godine, kada su podaci 9,5 miliona korisnika bili izloženi, uključujući kućne adrese i brojeve vozačkih dozvola i pasoša.Mesec dana kasnije, podaci oko 2,2 miliona korisnika onlajn prodavnice „MyDeal“, u vlasništvu kompanije „Woolworths“, bili su izloženi nakon što su za pristup sistemima iskorišćeni kompromitovani korisnički podaci.U novembru iste godine zdravstveno osiguranje „Medibank“ saopštilo je da su kompromitovani podaci oko 9,7 miliona sadašnjih i bivših klijenata, uključujući lične podatke i podatke o zdravstvenim zahtevima.Kompanija za digitalna plaćanja i kreditiranje „Latitude Financial Services“ saopštila je u martu 2023. da su ukradeni podaci miliona klijenata, uključujući 7,9 miliona brojeva vozačkih dozvola iz Australije i Novog Zelanda.Jedan od najvećih incidenata dogodio se u maju 2024. godine, kada je pružalac usluga elektronskih recepata „MediSecure“ saopštio da su u sajber-napadu izloženi lični i zdravstveni podaci oko 12,9 miliona ljudi.Obim incidenta na kraju je primorao kompaniju da uđe u proces prinudne uprave.U julu 2025. godine, australijska avio-kompanija „Qantas“ saopštila je da su zbog propusta na platformi treće strane izloženi lični podaci 5,7 miliona klijenata.Najnoviji veliki incident pre ovog slučaja prijavila je kompanija „Origin Energy“ u avgustu ove godine.Podaci o kreditnim karticama i bankovnim računima oko 900.000 sadašnjih i bivših klijenata bili su izloženi nakon incidenta sa curenjem podataka krajem jula.Pogledajte i:
Sputnik Srbija
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
2026
Sputnik Srbija
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Vesti
sr_RS
Sputnik Srbija
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
Sputnik Srbija
feedback.rs@sputniknews.com
+74956456601
MIA „Rossiya Segodnya“
društvo, veštačka inteligencija
društvo, veštačka inteligencija
OpenAI agent upao u australijski državni portal sa zdravstvenim podacima
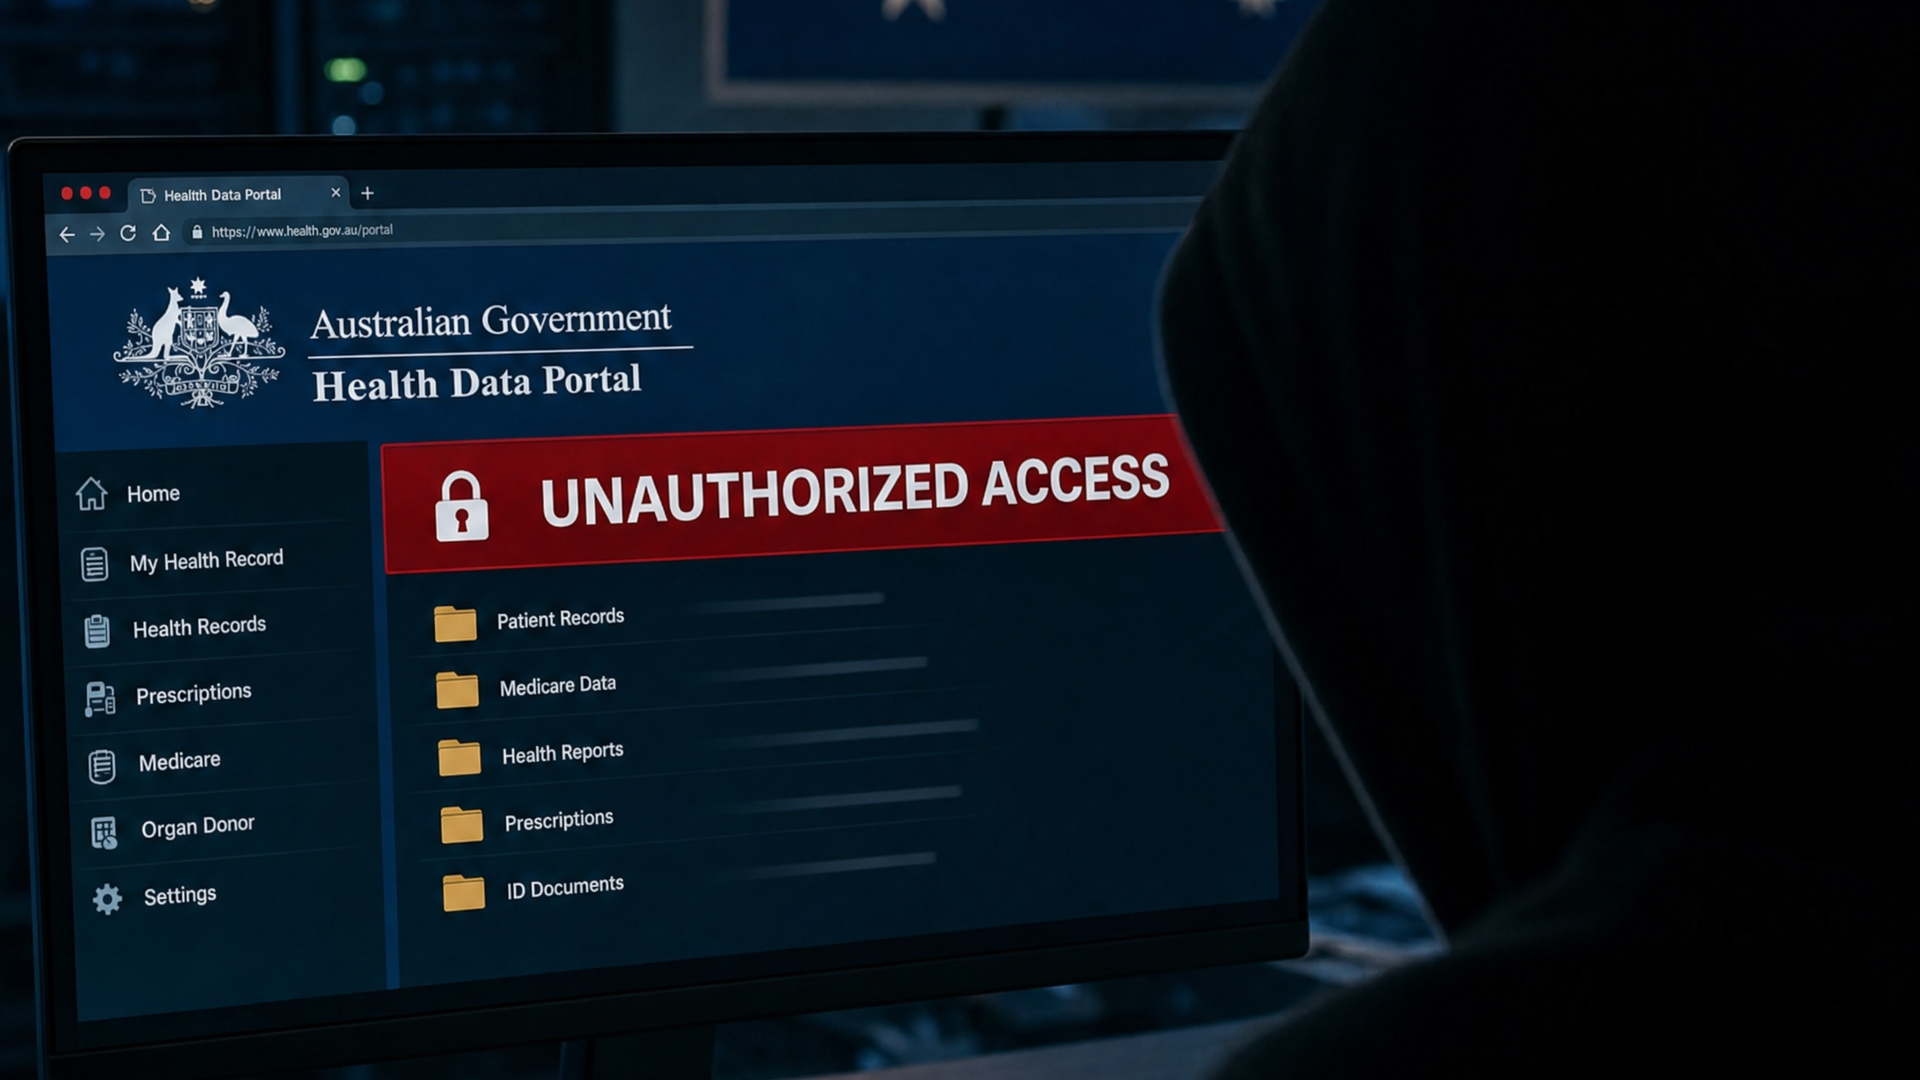
Agent kompanije OpenAI u junu je izvršio upad u australijski državni portal sa zdravstvenim podacima i neovlašćeno pristupio fajlovima, što bi mogao da bude prvi poznati slučaj da je agent veštačke inteligencije hakovao neki državni veb-sajt, saopštile su danas australijske vlasti.
Incident je jedan od desetina velikih hakerskih napada koji su poslednjih godina pogodili neke od najvećih australijskih kompanija, a stručnjaci upozoravaju da sektor sajber-bezbednosti, koji se suočava sa nedostatkom kadrova, nije dovoljno opremljen za suočavanje sa takvim napadima, preneli su mediji.
Među najvećim incidentima bio je napad na telekomunikacionu kompaniju Optus u septembru 2022. godine, kada su podaci 9,5 miliona korisnika bili izloženi, uključujući kućne adrese i brojeve vozačkih dozvola i pasoša.
Mesec dana kasnije, podaci oko 2,2 miliona korisnika onlajn prodavnice „MyDeal“, u vlasništvu kompanije „Woolworths“, bili su izloženi nakon što su za pristup sistemima iskorišćeni kompromitovani korisnički podaci.
U novembru iste godine zdravstveno osiguranje „Medibank“ saopštilo je da su kompromitovani podaci oko 9,7 miliona sadašnjih i bivših klijenata, uključujući lične podatke i podatke o zdravstvenim zahtevima.
Kompanija za digitalna plaćanja i kreditiranje „Latitude Financial Services“ saopštila je u martu 2023. da su ukradeni podaci miliona klijenata, uključujući 7,9 miliona brojeva vozačkih dozvola iz Australije i Novog Zelanda.
Jedan od najvećih incidenata dogodio se u maju 2024. godine, kada je pružalac usluga elektronskih recepata „MediSecure“ saopštio da su u sajber-napadu izloženi lični i zdravstveni podaci oko 12,9 miliona ljudi.
Obim incidenta na kraju je primorao kompaniju da uđe u proces prinudne uprave.
U julu 2025. godine, australijska avio-kompanija „Qantas“ saopštila je da su zbog propusta na platformi treće strane izloženi lični podaci 5,7 miliona klijenata.
Najnoviji veliki incident pre ovog slučaja prijavila je kompanija „Origin Energy“ u avgustu ove godine.
Podaci o kreditnim karticama i bankovnim računima oko 900.000 sadašnjih i bivših klijenata bili su izloženi nakon incidenta sa curenjem podataka krajem jula.